2026-09-15·2 分钟阅读
引言
国家计算机病毒应急处理中心前几天发了通报,境内发现多起“Sorry”勒索病毒攻击。名字挺客气,干的事一点不客气。文件加密后统一加 .sorry 后缀,主机上留一封勒索信,让你下载所谓“加密通信工具”去跟它谈赎金。
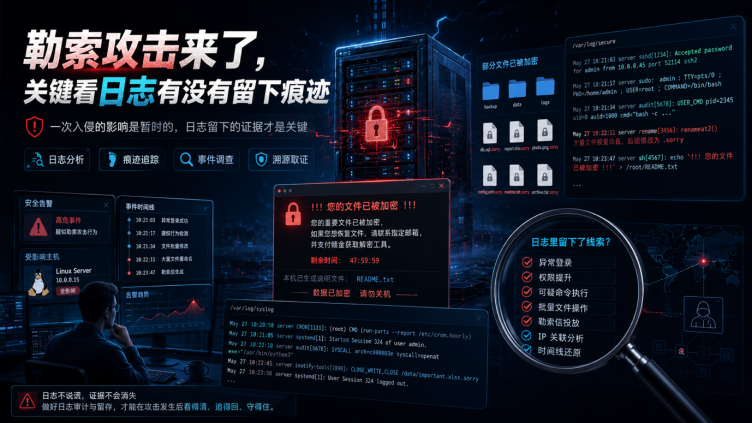
干这行二十多年,看到这类通报我的第一反应不是“怎么中招的”,是“中招那几台的日志里,到底留没留痕迹”。这次最麻烦的地方,恰恰在这里。
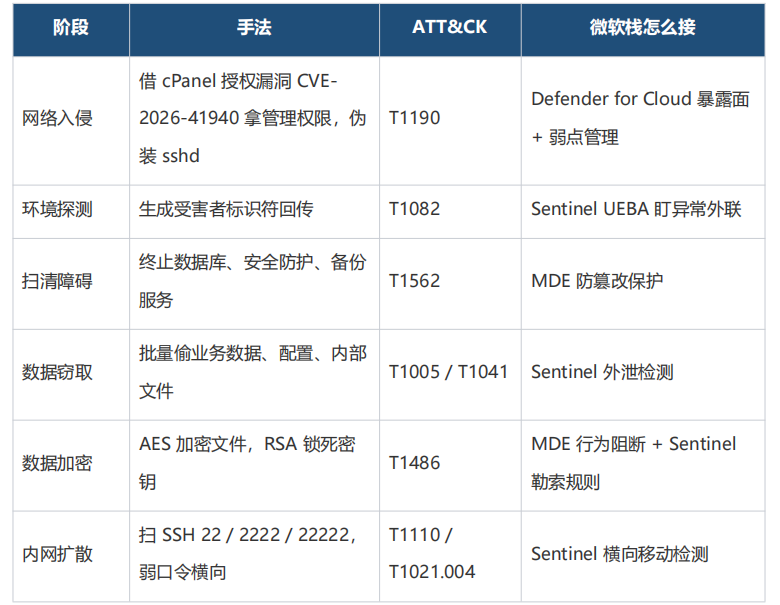
六步攻击链,对应 MITRE ATT&CK
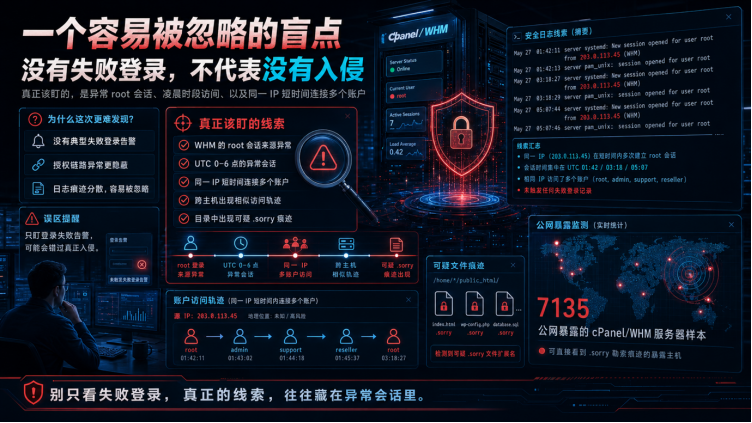
一个容易被忽略的盲点
CVE-2026-41940 走 cPanel 授权这条路,不产生传统意义上的失败登录日志。很多团队习惯靠“登录失败告警”抓入侵,这次会失灵。真正该盯的是这些:WHM 的 root 会话从哪来、凌晨 UTC 0-6 点的会话、同一个 IP 短时间连多个账户。
有安全团队用 Censys 今年 5 月扫到,全球 7135 台暴露公网的 cPanel/WHM 服务器,目录里直接能看到 .sorry 勒索信。这还只是无认证能扫到的,真实数字只多不少。
Sentinel 干什么
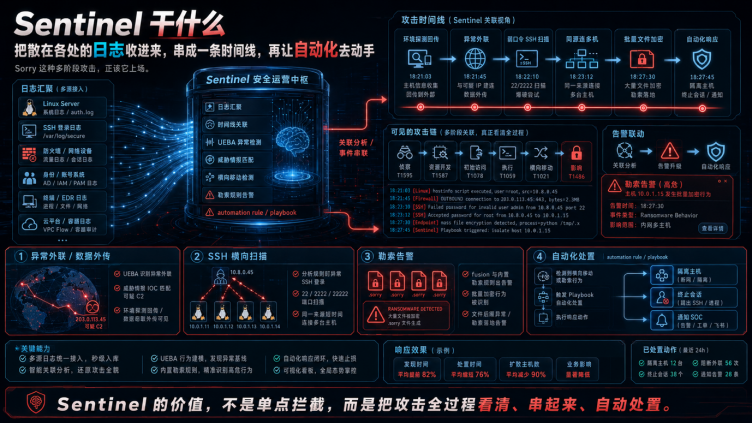
Sentinel 不是防病毒的。它把散在各处的日志收进来,串成一条时间线,再让自动化去动手。Sorry 这种多阶段攻击,正该它上场。
➡️环境探测回传、数据窃取外传,UEBA 盯异常外联,威胁情报喂的 IOC 匹配 C2。
➡️SSH 弱口令横向扫 22/2222/22222,分析规则盯异常 SSH 登录、同源连多机。
➡️勒索落地批量加密,fusion 和内置勒索规则出告警。
➡️automation rule 触发 playbook,发现横向移动就断网隔离、踢会话、通知到人。
MDE 干什么
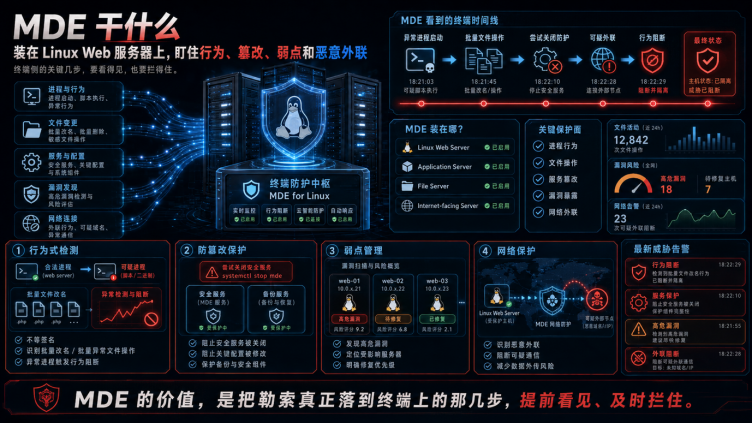
MDE 有 Linux 版,直接装在那批 Web 服务器上。
➡️行为式检测。不等签名,看进程在批量改文件名就拦。
➡️防篡改保护。Sorry 会去终止安全服务和备份,这层就是跟它对着干的。
➡️弱点管理。直接把 cPanel 的 CVE 扫出来,告诉你补哪台。
➡️网络保护。拦恶意 C2 外联。
周边组件补齐
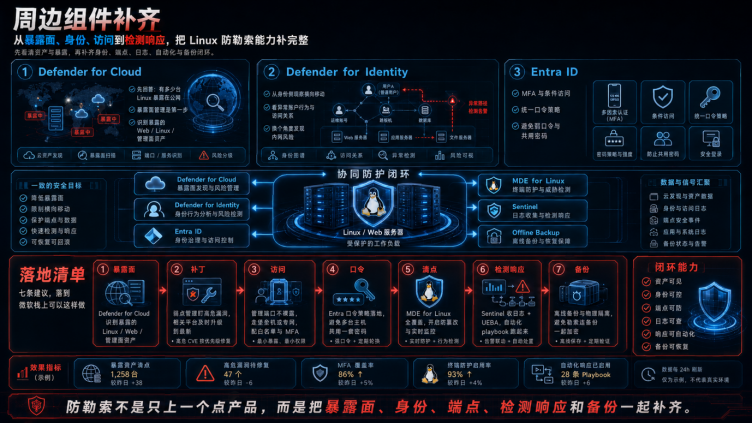
➡️Defender for Cloud:先回答“我到底有多少台 Linux 暴露在公网”,暴露面管理是第一步。
➡️Defender for Identity:内网身份侧,换个角度看横向移动。
➡️Entra ID:MFA、条件访问、口令策略,对应“别用弱口令、别一堆机器共用一套密码”。
落地清单
官方给了七条建议,落到微软栈上大概是这样。
1.暴露面。Defender for Cloud 扫出暴露的 cPanel/WHM/Linux。
2.补丁。弱点管理盯 CVE-2026-41940,cPanel/WHM 升到最新。
3.访问。2087 这类管理端口别裸奔,走堡垒机或专网,加白名单和 MFA。
4.口令。Entra 口令策略,别让一堆主机共用一套。
5.端点。MDE for Linux 全覆盖,开防篡改和实时监控。
6.检测响应。Sentinel 收日志加 UEBA,自动化 playbook 跑起来。
7.备份。离线备份,重要数据物理隔离,别让勒索连备份一起加密。
结语
我们自己跑 SOC,Sentinel 加 MDE 就接在客户的 Linux 服务器上。说实话,没有哪套产品能保证你永不中招。能把“中招”变成“几分钟发现、一条命令隔离、从离线备份恢复”,就已经赢了大部分人。
勒索本质是抢时间。它抢你发现之前的窗口,你抢它加密完之前的窗口。把检测和响应的时间压短,就是这套栈最大的价值。
被加密的数据没密钥基本救不回来。别信网上卖的“解密工具”,也别装它让你下的“加密通信工具”,多半是二次投毒。可疑文件先丢到 virus.cverc.org.cn 跑一遍。