2026-10-15·4 分钟阅读
前言
过去一年,企业用AI的姿势正在发生一个微妙但关键的反转:
从前比的是“谁接了最贵的模型”,现在比的是“谁把Token花得更像一笔正经预算”。
Uber四个月烧完全年AI预算后被迫给员工设1500美元月上限,Meta、亚马逊、沃尔玛陆续跟进;国内团队也开始把Token消耗计入部门成本,超额要单独审批。 模型厂商顺势拉开价位梯度——轻量模型降、前沿模型稳,逼着企业做“任务-模型”匹配:客服摘要用小数,合同推理留大模。
这波“AI模型消费降级”本质是件好事:企业终于不再为“可能性”付费,而是为“确定性价值”买单。
但作为CIO/CISO,你要先问自己一个问题:
模型成本降下来了,安全边界是不是也一起降了?
答案大概率是否定的——而且正好相反。
一、消费降级≠风险降级,反而让攻击面更碎
“消费降级”在企业里不是换个小模型那么简单,它通常伴随三件事同时发生:
模型变多:前沿模型 + 开源模型 + 自托管小模型 + 外部SaaS AI并存
入口变散:研发接API、业务用浏览器插件、员工拿个人账号登ChatGPT
Agent变野:模型不再只“回答”,而是调工具、读记忆、碰MCP、下单子
Gartner口径下,超六成生产企业已经在用多模型架构;Hyperscience报告显示77%的企业会把非关键任务路由到便宜模型。
听起来省电省钱,但对安全团队的意思是:
你原来只看一个模型网关,现在要看五六个
原来只管Prompt进出,现在还要管Tool调用、MCP权限、Memory读取
原来合规证据靠导出日志,现在日志散在SaaS厂商、开源推理服务、自研Agent框架里
模型降级让“模型”不再是单点,AI变成了一张分布式的信任网——而网越大,破口越多。
二、CIO/CISO最该警惕的四条新裂缝
1、影子AI从“员工偷用”进到“安全团队自己也用”
IBM提到一个很扎心的现象:SOC分析师半夜把告警脚本、日志片段贴进公共AI帮自己解读——本该防泄露的人,成了泄露源。
Cyberhaven数据显示普通员工约每三个工作日就把敏感数据喂给AI一次;Netskope则发现近半数GenAI用户走的是公司看不见的个人账号。
消费降级后,员工更倾向于“找个免费模型先用了再说”,影子AI只会更隐蔽。
2、小模型≠安全模型
一个常见误判:“反正是内部小模型,不联网、不碰核心数据”。
但多模型环境下真正的风险不是模型大小,而是:
哪个模型能接哪类数据没定义
Agent把高敏字段通过工具调用传给了低权模型
RAG检索阶段没做文档级鉴权,输出阶段才拦——已经晚了
CISO视角里,模型分级必须和数据分级绑定,否则“便宜模型”会变成“兜底背锅模型”。
3、Agent权限溢出
消费降级推动Agent化:能自动跑流程就不让人点。
但很多Agent默认拿到“能调就行”的MCP/Tool权限——
改单、发邮件、查客户PII、写库……一旦Prompt被注入,或任务链跑偏,就不是“回答错了”,是“执行错了”。
4、合规举证开始被监管盯紧
网信办2026年已把大模型训练语料、AI应用乱象列入专项整治;
ISO/IEC 42001、NIST AI RMF、EU AI Act都在把“模型版本、数据流向、人工兜底、审计日志”从建议变成义务。
出事后再拼日志?领导会不会接受“我们有个制度”。
他们要的是:哪次调用、用了哪个模型、走了哪个工具、谁批的、数据出没出境。
三、治理思路要换,从“管模型”到“管控制面”
多模型时代再靠“封ChatGPT域名+发个AI守则”已经没用——员工切热点、切个人号、切本地客户端,控制瞬间失效。
CIO和CISO要做的,是把治理沉到运行时控制面里:
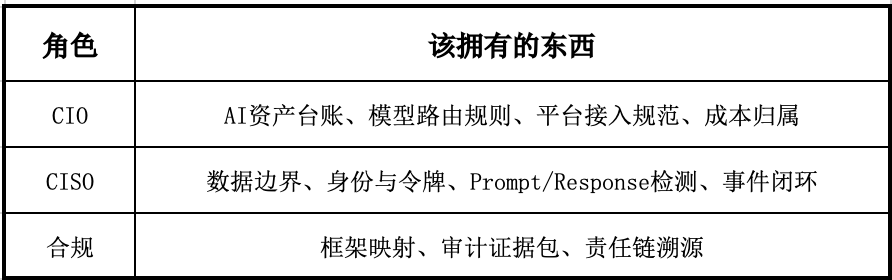
治理对象也不再是“某个模型”,而是六类东西同时纳管:AI应用/Agent/模型/Tools&MCP/数据知识链/外部SaaS AI
四、ASSA Pro:把“降级后的乱”收回到一个平面里
如果把上面问题翻译成平台能力,ASSA Pro的定位就很顺了。
不是再卖一道防火墙,而是给企业AI建一个统一安全控制面。
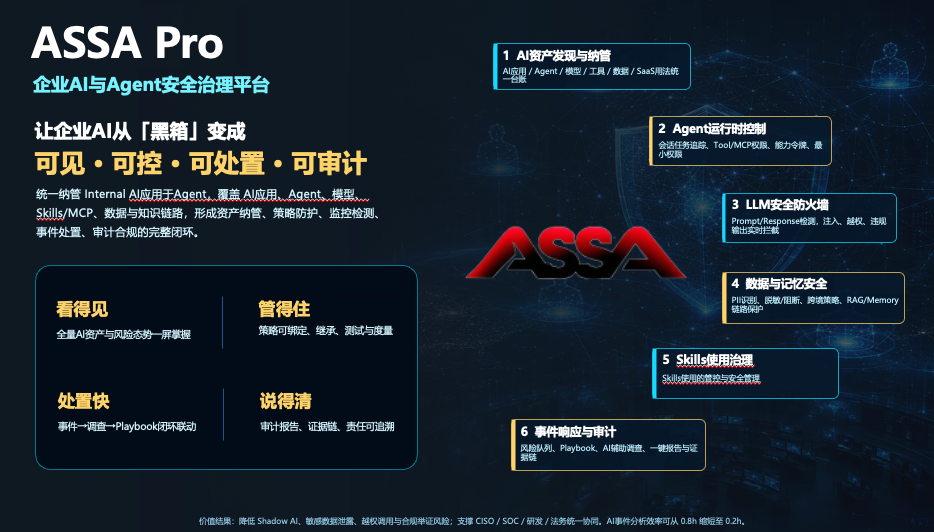
1、看得见:先解决“资产黑箱”
自研Agent、平台接入、外采SaaS、员工影子用法统一发现。
谁在用什么模型、哪个Agent绑了哪些Tool、数据进了哪条RAG链路,一屏入账。
2、管得住:把策略绑到运行时而不是PPT
•Agent会话/任务级追踪
•Tool与MCP调用权限治理
•能力令牌、最小权限、零信任
•Prompt/Response防火墙:注入、越权指令、违规输出实时拦
3、防得准:模型防火墙+数据记忆安全
•PII识别、脱敏、阻断
•跨境/出境策略按数据分级挂载
•RAG与Memory链路介入,不在输出阶段才救火
•SaaS AI侧用代理/浏览器扩展做内容治理,接近CASB思路
4、处置快:事件不再靠人工拼日志
风险队列→关联Agent/策略命中→Playbook编排→安全Copilot辅助定位。
材料里给到的参考值是AI事件分析从0.8h缩到0.2h——对SOC是能直接算人力账的。
5、说得清:审计合规不是导出CSV
策略变更可追溯、事件→策略→资产全链路溯源、一键证据包。
董事会/监管来问时,不用临时翻ELK。
五、给管理层的三句判断
如果你正在做2026年AI治理规划,建议照这条顺序过一遍:
1. 模型消费降级是趋势,别逆着省
但把“省钱”和“可控”拆开做,迟早出一起数据事件把预算省回来的倍数赔出去。
2. 多模型不是风险来源,无控制面的多模型才是
CIO别只建路由层,不建审计层;CISO别只封外网,不进运行时。
3. Agent化之前,先有控制面
没有资产纳管、没有Tool权限、没有Prompt检测,“上Agent”=把权限交给概率系统。
尾语
模型可以消费降级,企业AI的安全治理不能降级——否则省下来的是Token,漏出去的是客户、IP和追责证据。
ASSA Pro做的正是这件事:
把“模型变多、入口变散、Agent变野”的时代,重新收成一个看得清、管得住、说得清的企业AI边界。